Kripto Analiz Şirketi Chainalysis’te Veri İhlali: Kullanıcı Bilgilerine Erişildi
Blockchain analiz şirketi Chainalysis, sistemlerine yönelik siber güvenlik olayını doğruladı.
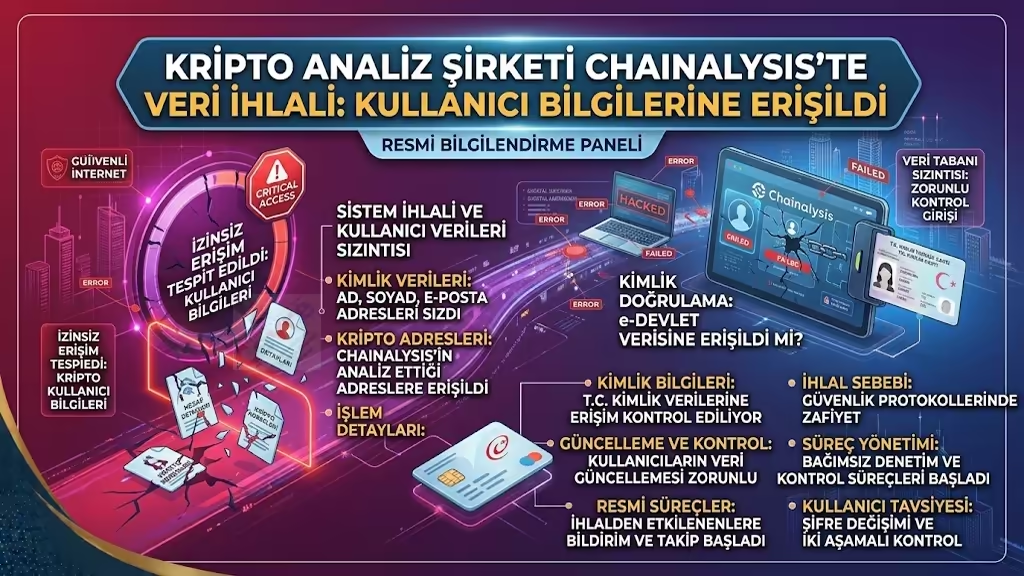
Kripto para işlemlerinin izlenmesi ve blockchain tabanlı suçların araştırılmasında kullanılan analiz araçlarıyla tanınan Chainalysis, siber güvenlik ihlali yaşandığını duyurdu. Şirketin açıklamasına göre dışarıdan bir saldırgan, bu ay içerisinde şirketin bazı sistemlerine ve iç araçlarına yetkisiz erişim sağladı.
31 Ekim 2026 tarihinde kamuoyuna yansıyan olayda, bazı müşteri ve kullanıcı kayıtlarına erişildiği bildirildi. Erişilen bilgiler arasında kullanıcı kimlik numaraları, tam adlar, e-posta adresleri ve kurum içindeki görev veya rol bilgileri bulunuyor.
Soruşturma kayıtları ve parolalar için ihlal bulgusu yok
Chainalysis, olayla ilgili yürütülen incelemede şu ana kadar soruşturma içeriklerine, kimlik doğrulama bilgilerine ve oturum belirteçlerine yetkisiz erişim sağlandığına ilişkin bir bulguya rastlanmadığını açıkladı.
Şirket, saldırının kapsamını belirlemek ve sistemlerini güçlendirmek amacıyla siber güvenlik uzmanlarıyla birlikte çalıştığını bildirdi. Hangi kurumlara ait kaç kaydın etkilendiğine ilişkin incelemenin sürdüğü, etkilenen müşterilere bilgi verildiği aktarıldı.
Chainalysis ayrıca yaşanan olayın, son dönemde gündeme gelen Binance kaynaklı kripto para hırsızlığıyla bağlantılı olmadığını belirtti.
Saldırıda “agentic” teknikler kullanıldığı bildirildi
Şirket, saldırganın kullandığı yöntemi “offensive agentic techniques” olarak tanımladı. Bu ifade, yapay zekâ destekli veya otonom sistemlerin birden fazla aşamadan oluşan işlemleri sınırlı insan müdahalesiyle gerçekleştirebilmesine dayanan teknikleri ifade ediyor.
Ancak Chainalysis, saldırının teknik ayrıntılarını, hangi güvenlik açığından yararlanıldığını veya saldırganın hangi iç araçlara eriştiğini kamuoyuyla paylaşmadı. Bu nedenle saldırıda belirli bir yapay zekâ aracının kullanıldığına ilişkin kesin bir değerlendirme yapmak için henüz yeterli bilgi bulunmuyor.
Kullanıcılara kimlik avı uyarısı
Siber güvenlik uzmanları, bu tür veri ihlallerinde ad, e-posta adresi ve görev bilgilerinin ele geçirilmesinin hedefli kimlik avı saldırılarında kullanılabileceğine dikkat çekiyor.
Chainalysis kullanıcılarının beklenmedik parola sıfırlama taleplerine, şüpheli doğrulama bildirimlerine ve şirket adına gönderildiği izlenimi veren mesajlara karşı dikkatli olması önem taşıyor. Kullanıcıların mümkünse iki aşamalı doğrulamayı etkinleştirmesi ve şüpheli bağlantılara tıklamaması öneriliyor.
Şirketin incelemesi sürerken, etkilenen kayıtların kapsamına ilişkin yeni bilgilerin müşterilerle paylaşılması bekleniyor.
About The Author