PHP2Shell Saldırıları Büyüyor! Japonya’dan Yapay Zekâ Hamlesi
İnternet sitelerinin altyapısında kullanılan PHP yazılımındaki iki kritik güvenlik açığının ardından siber saldırı girişimleri dünya genelinde hız kazandı. Japonya, artan tehditlere karşı yapay zekâ destekli siber saldırı simülasyonları gerçekleştirecek özel bir ekip oluşturacağını açıkladı.
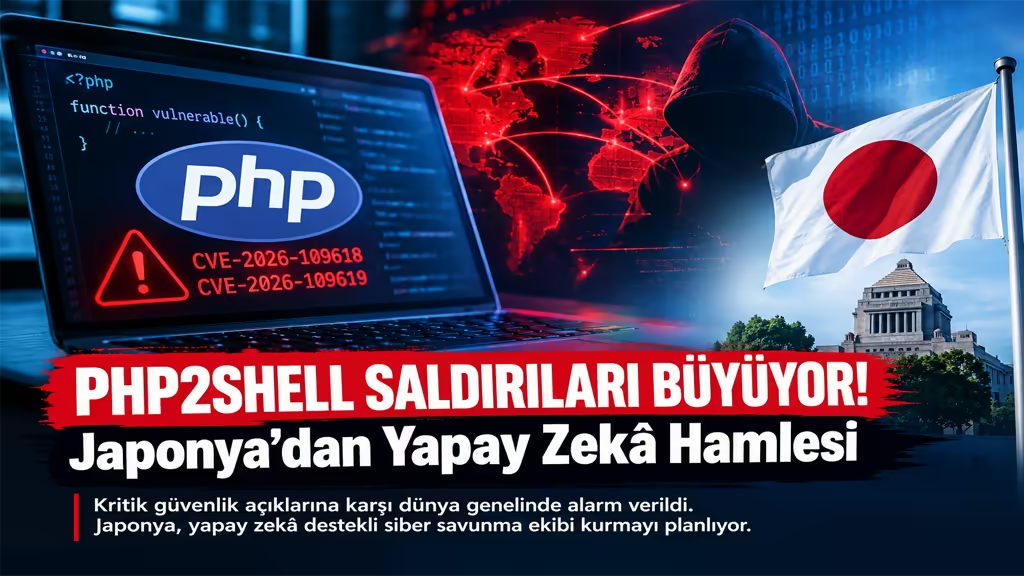
İnternet siteleri ve dijital sistemleri tehdit eden PHP2Shell güvenlik açıkları, küresel siber güvenlik gündemindeki yerini koruyor. PHP yazılımında tespit edilen iki kritik açığın ardından saldırganların savunmasız sistemleri hedef aldığı bildirilirken, ülkeler ve teknoloji şirketleri güvenlik önlemlerini artırıyor.
Reuters’ın 23 Ekim 2026 tarihli haberine göre Japonya, PHP açıklarının neden olduğu küresel güvenlik sorunlarına karşı yapay zekâ kullanarak siber saldırıları simüle edecek özel bir ekip kurmayı planlıyor.
Japonya’nın bu adımı, siber saldırganların yöntemlerini daha iyi anlamayı, güvenlik açıklarını önceden belirlemeyi ve dijital altyapıların savunmasını güçlendirmeyi amaçlıyor.
PHP2Shell Nedir, Neden Tehlikeli?
PHP2Shell adıyla gündeme gelen güvenlik sorunları, CVE-2026-109618 ve CVE-2026-109619 numaralarıyla tanımlanan iki kritik açıktan oluşuyor.
PHP, internet sitelerinin ve web uygulamalarının çalışmasında kullanılan yaygın bir programlama dili. Bu nedenle PHP altyapısındaki kritik bir güvenlik sorunu, etkilenen yazılım sürümlerini kullanan çok sayıda internet sitesini riske atabiliyor.
Güvenlik açıklarının başarılı şekilde istismar edilmesi, saldırganların savunmasız sunucularda uzaktan kod çalıştırmasına veya işlem belleğindeki hassas bilgilere erişmesine imkân tanıyabiliyor.
Uzmanların değerlendirmelerine göre saldırganlar, güvenlik açıklarının teknik ayrıntılarını kullanarak savunmasız sistemleri tespit etmeye ve otomatik saldırılar gerçekleştirmeye çalışıyor.
Saldırılar Güvenlik Güncellemelerinden Önce Başladı
Siber güvenlik alanındaki en dikkat çekici ayrıntılardan biri, saldırı girişimlerinin güvenlik yamaları yayımlanmadan önce başlamış olması.
Amazon’un tehdit istihbaratı araştırmacılarının bulgularına göre PHP2Shell açıklarına yönelik ilk istismar girişimleri 17 Ekim’de gözlemlendi. PHP geliştiricileri ise kritik güvenlik düzeltmelerini 21 Ekim’de yayımladı.
Güvenlik şirketi Imperva’nın 22 Ekim’de paylaştığı araştırmada, ilk 24 saatlik gözlem döneminde PHP2Shell ile ilişkili 482 bin 342 istek, 122 bin 311 saldırı oturumu ve 103 ülkede 21 bin 998 hedeflenen site kaydedildi.
Bu rakamlar, gözlemlenen saldırı trafiğini ve hedefleme faaliyetlerini gösteriyor. Söz konusu sitelerin tamamının ele geçirildiği anlamına gelmiyor.
Japonya Yapay Zekâyla Siber Saldırıları Simüle Edecek
Japonya’nın açıklamayı planladığı yeni siber savunma yaklaşımında, yapay zekâ destekli yöntemlerle saldırganların tekniklerinin simüle edilmesi öne çıkıyor.
Bu tür çalışmalarla sistemlerdeki zayıf noktaların saldırganlardan önce belirlenmesi, savunma mekanizmalarının test edilmesi ve kurumların olası saldırılara karşı hazırlıklı hâle getirilmesi hedefleniyor.
Yapay zekâ araçlarının saldırı geliştirme süreçlerini hızlandırabilmesi, siber güvenlik ekiplerinin de tehditleri daha erken tespit edebilen sistemler kullanmasını önemli hâle getiriyor.
WordPress ve İnternet Sitesi Sahipleri Ne Yapmalı?
PHP altyapısı kullanan internet sitelerinin yöneticilerinin güvenlik güncellemelerini gecikmeden uygulaması gerekiyor. Özellikle WordPress, Drupal ve Joomla gibi PHP tabanlı sistemleri barındıran sunucuların kullandığı PHP sürümünün kontrol edilmesi önem taşıyor.
Güvenlik düzeltmeleri şu sürümler için yayımlandı:
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
Site sahiplerinin yalnızca içerik yönetim sistemlerini veya eklentilerini güncellemesi yeterli olmayabilir. Sunucudaki PHP sürümünün de güvenlik düzeltmesini içermesi gerekiyor. Güncelleme sonrasında düzeltilmiş sürümün gerçekten çalıştığı doğrulanmalı.
PHP 8.1 ve daha eski sürümleri kullananların, kullandıkları dağıtımın veya barındırma sağlayıcısının güvenlik duyurularını kontrol etmesi ve mümkünse desteklenen güvenli bir sürüme geçmesi gerekiyor.
Daha önce savunmasız durumda kalmış sistemlerde yalnızca güncelleme yapmak da yeterli olmayabilir. Şüpheli etkinliklerin, sunucu kayıtlarının ve yetkisiz dosya değişikliklerinin incelenmesi, olası bir ihlalin tespit edilmesi açısından önem taşıyor.
Siber Güvenlikte Yeni Dönem
PHP2Shell vakası, yaygın kullanılan yazılımlardaki tek bir kritik güvenlik açığının bile uluslararası ölçekte sorunlara yol açabileceğini gösteriyor.
Yapay zekânın hem saldırı hem de savunma süreçlerinde daha fazla kullanılmaya başlanmasıyla kurumların yalnızca saldırı gerçekleştikten sonra müdahale etmesi değil, olası tehditleri önceden belirleyip sistemlerini sürekli test etmesi de önem kazanıyor.
About The Author

Bu haberi okuduğunuz için teşekkürler, abone olmayı unutmayın!