ROBOT SÜPÜRGELERDE CASUSLUK TEHLİKESİ: 7.000 CİHAZIN CANLI VERİLERİ AÇIĞA ÇIKTI
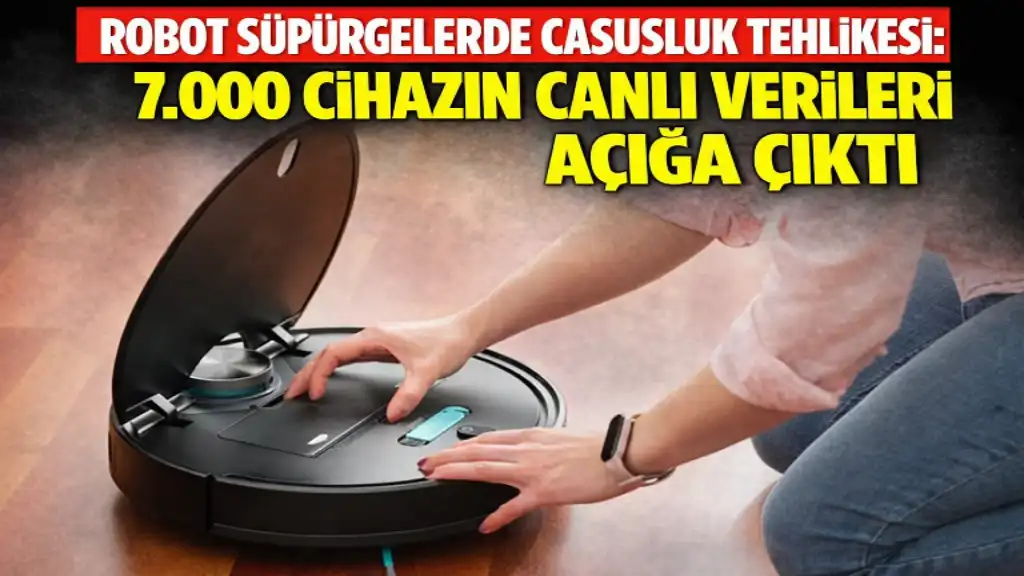
İspanyol bir yazılım mühendisinin keşfi, yaklaşık 7.000 robot süpürgenin canlı kamera, mikrofon, konum ve harita verilerine yetkisiz erişimle açılabildiğini gösterdi.
Akıllı ev cihazlarındaki güvenlik açıkları yeniden gündemde. İspanya’da bir yazılım mühendisi, bazı robot süpürgelerin bulut/arka uç yetkilendirme zafiyeti nedeniyle binlerce cihazın canlı kamera ve konum verilerine erişilebildiğini ortaya koydu; üreticiler düzeltme yayımlıyor.
teknik bulgular
Araştırmacı, bir üreticinin arka uç yetkilendirme zafiyetini kullanarak 7.000 civarı cihazı tespit etti; bu cihazlardan canlı video, ses, durum verileri ve ev içi haritalar elde edilebildi.
Neden endişe verici
Bu veriler ev içi mahremiyet, güvenlik ve fiziksel güvenlik riskleri doğuruyor; kötü niyetli aktörler için hedef tespiti ve gözetleme imkânı sağlıyor.
– Üretici tepkisi: İlgili üretici güvenlik açığını düzelttiğini ve hata ödülü programı kapsamında ödül verdiğini açıkladı; kullanıcıların güncelleme yapması öneriliyor.
Yerel etkiler
– Akıllı ev cihazı sahipleri (özellikle kameralı süpürge kullananlar) derhal cihaz yazılımını güncellemelidir.
– Kamu ve özel kurumlar akıllı cihaz tedariklerinde güvenlik sertifikası ve güncelleme taahhüdü aramalıdır.
Hızlı kullanıcı önerileri
– Cihaz firmware’ini güncelleyin.
– Bulut hesap şifrelerini değiştirin; iki faktörlü kimlik doğrulamayı etkinleştirin.
– Gereksiz kamera/mikrofon izinlerini kapatın; cihazları yalnızca güvenli ağlarda kullanın.
Riskler ve uzun vadeli değerlendirme
– Kısa vadede açık yamalarla kapatılabilir; uzun vadede IoT cihaz sayısının artışı ve AI destekli keşif araçları yeni zafiyetleri hızla ortaya çıkarıyor
– asıl tehlike 4–5 yıl içinde cihaz sayısı ve bağlantı yoğunluğu arttıkça daha büyük gözetim riskleri oluşturabilir.
About The Author